Senior CIO- & CISO-rådgivningSenior CIO & CISO advisory

Senior IT- och säkerhets­ledning – i den omfattning ni faktiskt behöver. Senior IT and security leadership – at the scale you actually need.

CIO och CISO på deltid eller interim, för små och medelstora företag som varken behöver eller kan bära en heltidsresurs. Part-time or interim CIO and CISO for small and medium-sized companies that neither need nor can carry a full-time resource.

  • 40+ års samlad erfarenhet av IT- och säkerhetsledningyears of combined IT and security leadership
  • 2026 Certifierade enligt ISO 9001 och ISO 27001 av RISECertified to ISO 9001 and ISO 27001 by RISE
  • 2023 Ledde QD Sverige AB:s certifiering enligt ISO/IEC 27001:2022, en av de förstaLed QD Sverige AB’s certification to ISO/IEC 27001:2022, one of the first
  • 25 000 krSEK 25,000 Utvärdering till fast pris, exkl. moms: nuläge, risker och de tre viktigaste åtgärdernaFixed-price assessment, excl. VAT: current state, risks and the three most important actions
Om ossAbout us

Vi hjälper små och medelstora företag att få tillgång till senior CIO- och CISO-kompetens när den behövs som mest. We help small and medium-sized companies gain access to senior CIO and CISO expertise when they need it most.

Vi är en liten, personlig partner. Ni arbetar direkt med den seniora konsult som gör jobbet, och kommer igång utan en lång rekrytering. Med lång erfarenhet från ledarskap, digitalisering och informationssäkerhet hjälper vi er att fatta rätt beslut och skapa trygghet i både verksamhet och teknik. We are a small, personal partner. You work directly with the senior consultant who does the work, and get started without a long recruitment process. With long experience in leadership, digitalisation and information security, we help you make the right decisions and create stability in both operations and technology.

Vill du höra vår story?Want to hear our story?

Jockum grundade Zala Management AB 2010. I september 2025 blev Christian delägare och bolaget fick sin nuvarande form: två ägare med lika delar, som tillsammans är styrelsen, och en tydlig idé: att ge små och medelstora företag samma seniora IT- och säkerhetsledning som de stora har, i den omfattning de behöver. Jockum founded Zala Management AB in 2010. In September 2025 Christian became co-owner and the company took its current form: two equal owners who together make up the board, and a clear idea: to give small and medium-sized companies the same senior IT and security leadership the large ones have, at the scale they need.

Vi har båda gått den långa vägen. Christian har hållit på med IT sedan 1995, först som webmaster och LAN-party-arrangör och professionellt sedan 2001. De senaste åren har han specialiserat sig på informations- och cybersäkerhet. Jockum har arbetat i branschen sedan 1998, som CIO, CISO och säljare, och har drivit eget bolag sedan 2010. Som intern revisor har han sett informationssäkerhet från andra sidan bordet. We both took the long road. Christian has worked with IT since 1995, first as a webmaster and LAN-party organiser and professionally since 2001. In recent years he has specialised in information and cyber security. Jockum has been in the industry since 1998, as CIO, CISO and salesperson, and has run his own company since 2010. As an internal auditor he has seen information security from the other side of the table.

Jockum Nilsson Christian Hedström
TjänsterServices

Uppdrag på deltid, interim eller till fast pris. Part-time, interim or fixed-price engagements.

Våra tjänster riktar sig till företag som behöver CIO- eller CISO-kompetens, men inte en heltidstjänst. Vi tar även interimsuppdrag. Our services are for companies that need CIO or CISO expertise, but not a full-time position. We also take interim assignments.

Pris sätts efter omfattning och uppdragets art: löpande månadsarvode för CIO/CISO-uppdrag, fast pris för utvärdering och avgränsade ISO-projekt. Vi börjar alltid med ett kostnadsfritt samtal innan vi lämnar offert. Pricing follows scope and the nature of the assignment: a monthly fee for CIO/CISO engagements, fixed price for the assessment and defined ISO projects. We always start with a free call before we quote.

  • 20–100% av fulltid% of full-time

    CIO / IT-chefCIO / Head of IT

    En CIO på deltid som leder IT-strategin, ser till att tekniken stödjer affärsmålen och prioriterar var AI gör nytta. A part-time CIO who leads the IT strategy, makes sure technology supports the business and prioritises where AI creates value.

    Läs merRead more

    En CIO (Chief Information Officer) ansvarar för att leda och utveckla en organisations IT-strategi, säkerställa att teknologin stödjer affärsmålen, och fungera som en länk mellan IT och verksamheten. Det omfattar också AI: vilka användningsfall som ger effekt, vad de ska leda till och hur de införs. A CIO (Chief Information Officer) is responsible for leading and developing an organisation's IT strategy, ensuring that technology supports business objectives, and acting as a link between IT and the business. This also covers AI: which use cases make a difference, what they should achieve and how they are introduced.

    • IT-frågorna hamnar på ledningens bord oftare än ni har svar
    • IT questions reach the leadership team more often than you have answers
    • Ingen i ledningen äger IT-strategin
    • No one in the leadership team owns the IT strategy
    • Ni vill veta var AI gör nytta innan ni investerar
    • You want to know where AI adds value before you invest
    • IT-chefen slutar och ni behöver någon under tiden
    • Your head of IT is leaving and you need someone in the meantime
  • 10–100% av fulltid% of full-time

    CISO

    En CISO på deltid som utvecklar och driver ert informationssäkerhetsarbete, inklusive AI-policy, skugg-AI och säker användning av verktyg som Copilot. A part-time CISO who develops and drives your information security work, including AI policy, shadow AI and the secure use of tools such as Copilot.

    Läs merRead more

    En CISO (Chief Information Security Officer) ansvarar för att utveckla och implementera en organisations informationssäkerhetsstrategi, hantera risker och säkerställa att känslig data skyddas mot cyberhot. A CISO (Chief Information Security Officer) is responsible for developing and implementing an organisation's information security strategy, managing risk and ensuring that sensitive data is protected against cyber threats.

    • Kunder, upphandlingar eller styrelsen ställer säkerhetskrav ni inte kan besvara
    • Customers, procurements or the board raise security requirements you cannot answer
    • Ni är leverantör till någon som omfattas av NIS2
    • You supply an organisation covered by NIS2
    • Medarbetarna använder AI-verktyg utan policy
    • Staff use AI tools without a policy
    • Försäkringen ställer krav på informationssäkerhet
    • Your insurance sets information security requirements
  • 25 00025,000kr exkl. moms · fast prisSEK excl. VAT · fixed price

    UtvärderingAssessment

    En dag hos er, en skriftlig rapport och en presentation för ledning eller styrelse: nuläge, risker och de tre viktigaste åtgärderna. One day on site, a written report and a presentation for management or the board: current state, risks and the three most important actions.

    Läs merRead more

    Vi tillbringar en dag hos er tillsammans med de viktigaste intressenterna, på plats eller uppdelat på flera möten, skriver rapport och en enkel presentation, och presenterar resultatet för er ledning eller styrelse. Fast pris 25 000 kr exkl. moms. Utvärderingen har en egen del om AI: hur används AI i dag, och vad innebär det för nytta, risk och regelverk? Analysen är AI-stödd, vilket gör att vi tar fram ett underlag som traditionellt kräver betydligt mer arbete. Känslig information hanteras enligt våra nivåer för informationshantering. Vill ni fortsätta med löpande CIO- eller CISO-stöd går det, men det är inget krav. We spend one day with you and your key stakeholders, on site or split across several meetings, write a report and a short presentation, and present the result to your management or board. Fixed price SEK 25,000 excl. VAT. The assessment has its own section on AI: how is AI used today, and what does it mean for value, risk and regulation? The analysis is AI-assisted, which means we produce a basis that traditionally takes considerably more work. Sensitive information is handled according to our information handling levels. If you want to continue with ongoing CIO or CISO support you can, but it is not a requirement.

    • Ni är osäkra på var ni står
    • You are unsure where you stand
    • Ledning eller styrelse vill ha en oberoende bild av risker och åtgärder
    • Management or the board want an independent view of risks and actions
    • Ni vill veta hur AI används i verksamheten i dag
    • You want to know how AI is used in the business today
    • Ni behöver ett underlag innan ni väljer nästa steg
    • You need a basis before choosing the next step
  • ca 40~40timmar · offerthours · quote

    Digital Due Diligence

    En risk- och resiliensanalys för VD, CFO och styrelse: risker, kritiska beroenden, kostnadsdrivare och AI. A risk and resilience analysis for the CEO, CFO and board: risks, critical dependencies, cost drivers and AI.

    Läs merRead more

    Ett konkret beslutsunderlag på några veckor: var riskerna finns, vilka kostnader som kan optimeras och vilka åtgärder som ger störst affärsnytta. Mer omfattande än utvärderingen, med pris efter offert. Om Digital Due Diligence → A concrete basis for decisions within a few weeks: where the risks are, which costs can be optimised and which actions give the greatest business value. More extensive than the assessment, priced by quote. About Digital Due Diligence →

    • Ledningen vill veta var de digitala riskerna finns innan de påverkar affären
    • Management wants to know where the digital risks are before they affect the business
    • Ni är beroende av enskilda system, leverantörer eller nyckelpersoner
    • You depend on single systems, suppliers or key people
    • IT-, moln- och licenskostnaderna växer utan tydlig kontroll
    • IT, cloud and licence costs grow without clear control
    • Styrelse eller ägare vill ha ett beslutsunderlag om digitala risker
    • The board or owners want a basis for decisions on digital risk
  • OffertQuoteomfattningscope

    Införande av ISO 27001ISO 27001 implementation

    Vi stöttar er genom hela ISO 27001-resan, från nuläge till certifiering. We support you through the entire ISO 27001 journey, from current state to certification.

    Läs merRead more

    Vi stöttar organisationer genom hela ISO 27001-resan, från nuläge till certifiering. Implementationen kan genomföras som ett fokuserat projekt eller som en strategisk förändringsresa över cirka två år för att skapa varaktig förankring och affärsnytta. Ledningssystemet omfattar också AI: riskerna med AI-användning och kraven i AI-förordningen. We support organisations through the entire ISO 27001 journey, from current state to certification. Implementation can be carried out as a focused project or as a strategic change journey over approximately two years to create lasting adoption and business value. The management system also covers AI: the risks of using AI and the requirements of the EU AI Act.

    • En kund eller upphandling kräver certifiering
    • A customer or procurement requires certification
    • Ni har ett datum att hålla
    • You have a date to meet
    • Ni vill införa ledningssystemet stegvis, utan fast datum
    • You want to introduce the management system step by step, without a fixed date
    • Ni vill vara redo utan att certifiera er nu
    • You want to be ready without certifying now

”Vi växer, och IT hade blivit en fråga som ingen riktigt ägde. Vi behövde senior kompetens, men inte en heltidstjänst.

Med Zala som Fractional CIO fick vi någon som snabbt förstod vår verksamhet och tog ett tydligt ansvar. Konkret har vi fått en IT-strategi och en IT-styrning som ligger i linje med både koncernens och respektive bolags affärsmål. Det gör att IT stödjer affären i stället för att leva sitt eget liv. Framför allt har jag fått en sparringpartner som tar IT-frågorna till ledningsnivå, på ett språk som alla förstår.

Jag rekommenderar Zala till alla bolag som behöver erfaren IT-ledning.”

Jens Fredell, COO, Vimab Group AB

AI i verksamheten – med nyttan och riskerna under kontroll. AI in the business – with value and risk under control.

Trycket att komma igång med AI är stort, från styrelse, kunder och konkurrenter. Samtidigt vet många inte var de ska börja, vad som redan pågår i verksamheten eller vad som gäller. Vi hjälper ledningen att ta det i rätt ordning. The pressure to get started with AI is high – from the board, customers and competitors. At the same time, many do not know where to start, what is already happening in the business or what applies. We help management take it in the right order.

  • NyttaValue

    Där AI gör skillnadWhere AI makes a difference

    Var gör AI skillnad hos er, och vad ska det leda till? Vi prioriterar användningsfall efter vilken effekt de ger. Where does AI make a difference for you, and what should it achieve? We prioritise use cases by the impact they deliver.

  • RiskRisk

    Risker som växer och tillkommerRisks that grow and emerge

    Vilka befintliga risker växer, som nätfiske, fel behörigheter och oklassad information, och vilka nya tillkommer, som skugg-AI, AI-agenter och beroende av leverantörer? Which existing risks grow – such as phishing, wrong permissions and unclassified information – and which new ones appear, such as shadow AI, AI agents and supplier dependency?

  • RegelverkRegulation

    Krav som gäller erRequirements that apply to you

    Vad kräver AI-förordningen, GDPR, NIS2 och era kunder av er? Vi reder ut vad som gäller just er. What do the EU AI Act, GDPR, NIS2 and your customers require of you? We work out what applies to you specifically.

Vi använder själva AI varje dag: för analys, policyarbete, workshops, möten och för att bygga egna verktyg. Allt sker inom vårt ISO 27001-certifierade ledningssystem. Vi vet vad som fungerar, och vad som krävs för att det ska vara säkert. Vi utbildar också ledning och medarbetare. We use AI ourselves every day: for analysis, policy work, workshops, meetings and building our own tools. All of it within our ISO 27001-certified management system. We know what works, and what it takes to make it secure. We also train management and staff.

Så hanterar vi er informationHow we handle your information

När vi använder AI i uppdrag delar vi in informationen i tre nivåer. Har ni egna krav på informationshantering anpassar vi leveransen efter dem. When we use AI in assignments, we divide information into three levels. If you have your own requirements for information handling, we adapt the delivery to them.

  • KänsligtSensitive

    ExempelExamplesIntervjuer, sårbarheter, konfigurationer, personuppgifterInterviews, vulnerabilities, configurations, personal data

    VerktygToolsBara i Zalas Copilot-miljö, inom ledningssystemetOnly in Zala's Copilot environment, within the management system

  • AvidentifieratDe-identified

    ExempelExamplesUnderlag där kundnamn, personer och detaljer är borttagnaMaterial with customer names, people and details removed

    VerktygToolsVerktyg med företagsavtal där data inte används för träningTools under business agreements where data is not used for training

  • PubliktPublic

    ExempelExamplesLagar, standarder, hotbild, branschkravLaws, standards, threat landscape, industry requirements

    VerktygToolsValfritt verktygAny tool

ISO 27001 — från ambition till certifiering ISO 27001 — from ambition to certification

Zala Management är själva certifierade enligt ISO/IEC 27001 och ISO 9001. Zala Management is itself certified to ISO/IEC 27001 and ISO 9001.

Läs om vår egen resa till ISO 27001Read about our own journey to ISO 27001

Certifikaten är utfärdade av RISE, som är ackrediterat av Swedac, den 13 oktober 2026. Båda omfattar försäljning och leverans av konsulttjänster inom IT-ledning och informationssäkerhet. Kontrollera dem i RISE:s register över certifierade ledningssystem: C005709 (ISO 9001) och C005710 (ISO/IEC 27001). The certificates were issued by RISE, accredited by Swedac, on 13 October 2026. Both cover the sale and delivery of consulting services in IT management and information security. Verify them in RISE's register of certified management systems: C005709 (ISO 9001) and C005710 (ISO/IEC 27001).

Många bolag hamnar i säkerhetsarbetet för att någon annan kräver det: NIS2 och cybersäkerhetslagen, krav från en större kund, en upphandling eller ett försäkringsvillkor. Ni behöver inte omfattas av lagstiftningen själva. Det räcker att ni är leverantör till någon som gör det. Vi hjälper er att reda ut vad som gäller för er, och att göra bara det som behövs. Many companies end up doing security work because someone else requires it: NIS2 and the Swedish Cybersecurity Act, a larger customer, a procurement or an insurance condition. You do not need to be covered by the legislation yourselves. Being a supplier to someone who is can be enough. We help you work out what applies to you, and do only what is needed.

Vi hjälper er att införa ett ledningssystem för informationssäkerhet enligt ISO/IEC 27001 och nå certifiering i er egen takt. Alla verksamheter har olika förutsättningar. Vissa behöver etablera ett ledningssystem snabbt för att möta kundkrav, upphandlingar eller regulatoriska krav. Andra vill göra en mer långsiktig strategisk förflyttning där informationssäkerhet integreras naturligt i verksamheten över tid. We help you implement an information security management system in accordance with ISO/IEC 27001 and achieve certification at your own pace. Every organisation has different circumstances. Some need to establish a management system quickly to meet customer requirements, procurements or regulatory demands. Others prefer a more long-term strategic shift in which information security is naturally integrated into the organisation over time.

Vi erbjuder stöd genom hela resan, från nulägesanalys och riskhantering till införande av processer, styrdokument, utbildning, internrevision och certifieringsförberedelser. Vi har hjälpt flera verksamheter hela vägen till certifiering, vår egen inräknad, och arbetar nära bolag som har infört eller arbetar enligt standarden. Vi arbetar enligt ISO/IEC 27001:2022 (svensk utgåva SS-EN ISO/IEC 27001:2023). We offer support throughout the journey, from current-state analysis and risk management to the implementation of processes, governing documents, training, internal audits and certification preparation. We have helped several organisations all the way to certification, our own included, and work closely with companies that have implemented or work according to the standard. We work to ISO/IEC 27001:2022 (Swedish edition SS-EN ISO/IEC 27001:2023).

Modell AModel A

Snabb implementationRapid implementation

För organisationer som har beslutat om certifiering, eller måste nå den inom en given tid, kan vi driva ett fokuserat införande där de viktigaste processerna, kontrollerna och styrformerna etableras på kort tid. Målet är att snabbt skapa ett certifieringsbart ledningssystem utan att göra avkall på kvalitet eller efterlevnad. For organisations that have decided on certification, or must achieve it within a given time, we can run a focused implementation in which the most important processes, controls and governance structures are established in a short time. The aim is to quickly create a certification-ready management system without compromising on quality or compliance.

Modell BModel B

Strategisk förflyttning över tidStrategic shift over time

Har ni ett inriktningsbeslut om certifiering men inget fast datum kan ISO 27001 införas stegvis under en längre period. Ett införande över cirka två år ger möjlighet att förankra arbetssätt, bygga säkerhetskultur och integrera informationssäkerheten i befintliga processer och beslutsvägar. Resultatet blir ofta ett mer levande ledningssystem som upplevs som en naturlig del av verksamheten, snarare än ett separat certifieringsprojekt. If you have decided on the direction towards certification but have no fixed date, ISO 27001 can be implemented in stages over a longer period. An implementation spanning around two years allows working methods to become embedded, builds a security culture, and integrates information security into existing processes and decision-making. The result is often a more living management system that is experienced as a natural part of the organisation, rather than a separate certification project.

Modell CModel C

CertifieringsbereddCertification-ready

Alla behöver inte ett certifikat, i alla fall inte än. Vi bygger den struktur som minskar mest risk först: ansvar, riskhantering, incidentberedskap, kontroll över kritiska leverantörer och ledningens uppföljning, med ISO 27001 som ram. Den dag en kund eller affär kräver certifikatet är steget dit kort och hanterbart. Not everyone needs a certificate, at least not yet. We build the structure that reduces the most risk first: responsibilities, risk management, incident preparedness, control over critical suppliers and management follow-up, with ISO 27001 as the framework. The day a customer or a deal requires the certificate, the step there is short and manageable.

En modell som passar er verksamhetA model that suits your organisation

Vi anpassar omfattning, takt och ambitionsnivå efter era mål. Oavsett om ni behöver en snabb väg till certifiering, vill använda ISO/IEC 27001 som en strategisk plattform för långsiktig verksamhetsutveckling eller vill vara redo utan att certifiera er nu, hjälper vi er att skapa ett hållbart resultat med affärsnytta. We tailor scope, pace and ambition to your goals. Whether you need a fast route to certification, want to use ISO/IEC 27001 as a strategic platform for long-term business development, or want to be ready without certifying now, we help you achieve a sustainable outcome with business value.

Osäkra på om certifiering är rätt väg? Läs vårt beslutsunderlagUnsure whether certification is the right path? Read our decision support

Boka ett kostnadsfritt samtal om ISO 27001Book a free call about ISO 27001(öppnas i ny flik)(opens in a new tab)

Så börjar ett uppdrag. How an engagement starts.

  1. SamtalCall

    Ett kostnadsfritt samtal på 30 minuter, eller 60 vid behov, där vi går igenom er situation och vad ni behöver. Ingen förberedelse krävs. A free 30-minute call, or 60 if needed, where we go through your situation and what you need. No preparation required.

  2. FörslagProposal

    Vi återkommer med ett skriftligt förslag på omfattning, upplägg och pris. Passar det inte, kostar det ingenting. We come back with a written proposal on scope, set-up and price. If it does not fit, it costs nothing.

  3. UppstartStart

    Ett uppdrag på 20–40 % kan vi normalt starta direkt. Uppdrag på 50 % eller mer planeras mot våra pågående uppdrag. Räkna med 1–2 månader. An assignment of 20–40 % can normally start right away. Assignments of 50 % or more are planned around our current engagements. Expect 1–2 months.

Löpande månadsarvode för CIO/CISO-uppdrag. Fast pris för utvärdering (25 000 kr exkl. moms) och avgränsade ISO-projekt. Monthly fee for CIO/CISO engagements. Fixed price for the assessment (SEK 25,000 excl. VAT) and defined ISO projects.

Vilka är viWho we are

Två seniora konsulter.Two senior consultants.

Vi är båda kompetenta i båda rollerna, och båda leder ISO 27001-uppdrag. Ska man särskilja: Christian är mer teknisk och har mer erfarenhet som CISO. Jockum har mer erfarenhet av försäljning, ekonomi och strategiskt CIO-arbete, och har inom informationssäkerhet oftare arbetat som revisor. We are both competent in both roles, and both of us lead ISO 27001 engagements. If you want a distinction: Christian is more technical and has more CISO experience. Jockum has more experience in sales, finance and strategic CIO work, and within information security has more often worked as an auditor.

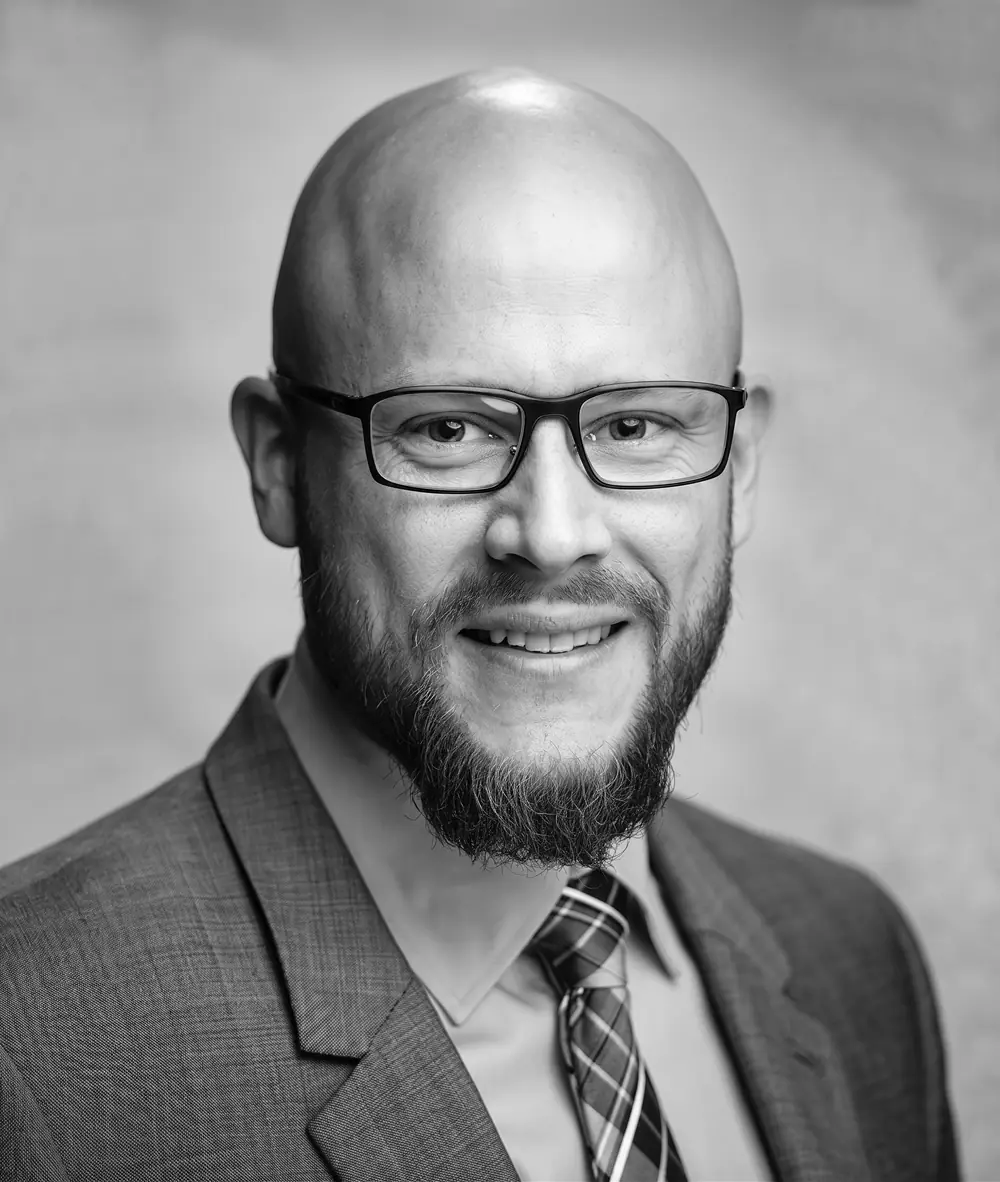
Porträtt av Jockum Nilsson

Jockum Nilsson

Jockum är en senior CIO/CISO-konsult med lång erfarenhet av att leda och utveckla IT- och informationssäkerhetsarbetet i både tillväxtbolag och koncerner. Han rör sig lika tryggt i strategiska diskussioner som i det operativa vardagsarbetet, och är särskilt skicklig på att överbrygga gapet mellan affär och IT.Jockum is a senior CIO/CISO consultant with extensive experience leading and developing IT and information security work in both growth companies and corporate groups. He is equally at ease in strategic discussions and day-to-day operational work, and is particularly skilled at bridging the gap between business and IT.

Med en bakgrund som CIO, CISO, IT-rådgivare, affärsutvecklare och ledare för större sälj- och driftorganisationer, kombinerar Jockum affärsmässighet med djup teknisk förståelse.With a background as CIO, CISO, IT advisor, business developer and head of larger sales and operations organisations, Jockum combines business acumen with deep technical understanding.

I uppdrag är han den som skapar struktur, driver igenom förändring, etablerar hållbar IT-styrning, säkerställer efterlevnad av ISO 27001 och stärker organisationers säkerhetsnivå.In assignments, he is the one who creates structure, drives change through, establishes sustainable IT governance, ensures compliance with ISO 27001 and strengthens organisations' security posture.

CertifieringarCertifications Board Certificate (2025) · Cybersecurity, ISC2 (2023) · ISO/IEC 27001:2022 (2023) · ISO/IEC 27001:2013 Lead Implementer (2021)

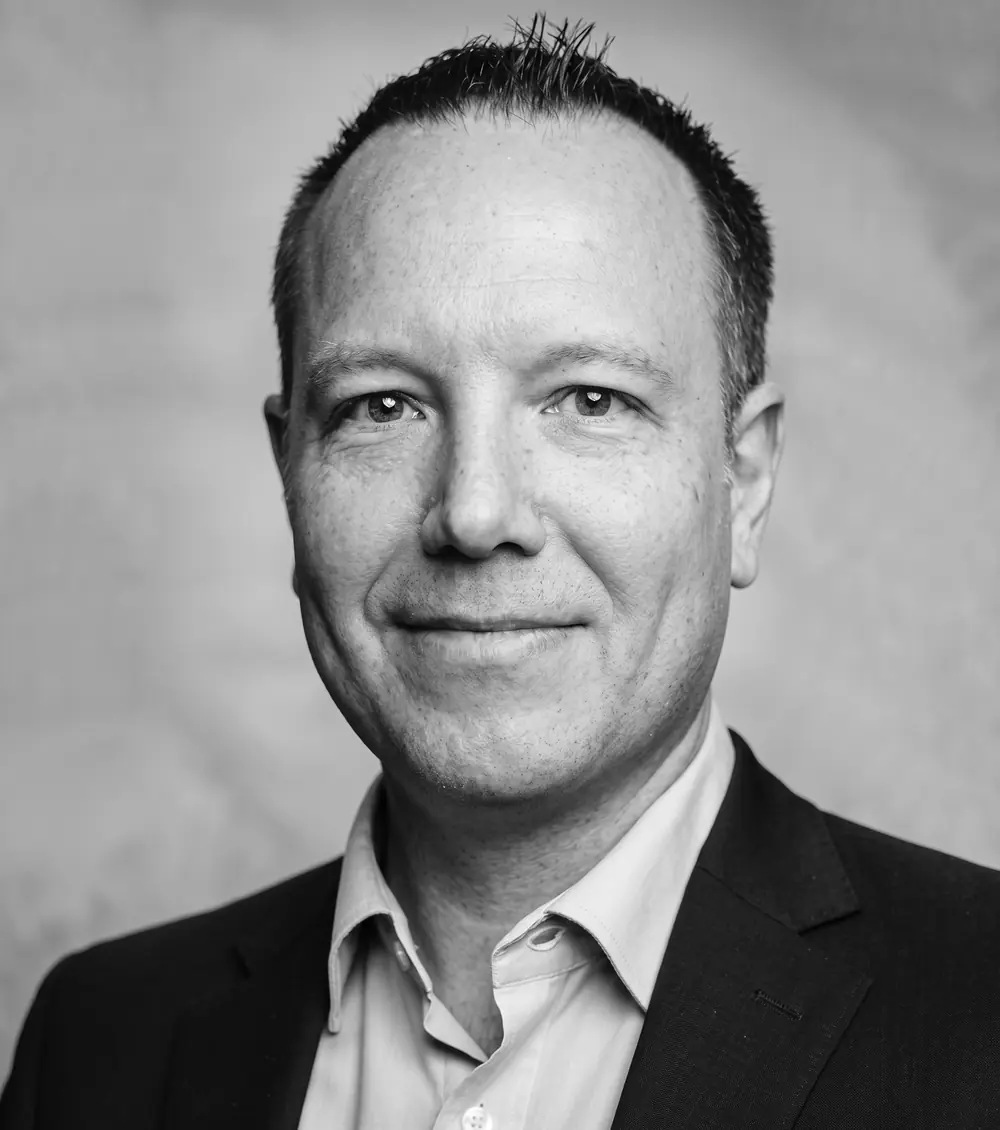
Porträtt av Christian Hedström

Christian Hedström

Christian är en senior CIO/CISO-konsult med över två decennier i IT-branschen. Han har lång erfarenhet av att leda IT- och serviceorganisationer, utveckla arbetssätt och etablera strukturer som skapar både effektivitet och goda kundupplevelser. Under de senaste åren har han specialiserat sig på informations- och cybersäkerhet.Christian is a senior CIO/CISO consultant with over two decades in the IT industry. He has extensive experience leading IT and service organisations, developing working methods and establishing structures that create both efficiency and good customer experiences. In recent years he has specialised in information and cyber security.

Med bakgrund som CIO-konsult, CISO, Consulting Manager och ansvarig för större drift- och supportfunktioner rör sig Christian obehindrat mellan strategiska diskussioner och den operativa verkligheten.With a background as CIO consultant, CISO, Consulting Manager and head of larger operations and support functions, Christian moves easily between strategic discussions and operational reality.

I uppdrag är han den som skapar ordning och riktning, driver igenom nödvändiga förändringar, stärker säkerhetskulturen, etablerar hållbar IT- och säkerhetsstyrning samt säkerställer efterlevnad enligt ISO 27001.In assignments, he is the one who creates order and direction, drives through necessary changes, strengthens the security culture, establishes sustainable IT and security governance, and ensures compliance with ISO 27001.

BeläggTrack record Ledde QD Sverige AB:s certifiering enligt ISO/IEC 27001:2022, utfärdad av DNV 6 juli 2023 (certifikat C605912), bara veckor efter att de första certifieringsorganen fått ackreditering för den nya versionen.Led QD Sverige AB's certification to ISO/IEC 27001:2022, issued by DNV on 6 July 2023 (certificate C605912), only weeks after the first certification bodies were accredited for the new version.

Kontakta ossContact us

TelefonPhone +46-735-370088
Boka samtalBook a call Boka ett kostnadsfritt samtalBook a free call (öppnas i ny flik)(opens in a new tab)

Bokningen görs i Microsoft Bookings.Booking is handled in Microsoft Bookings.

BolagCompany Zala Management AB
Org.nrReg. no. 556801-9839 · grundat 2010founded 2010
Första stegetFirst step Kostnadsfritt samtal, 30 minuter. Uppdrag på 20–40 % kan normalt starta direkt.Free 30-minute call. Assignments of 20–40 % can normally start right away.
FormaliaFormalities Zala Management AB är godkänt för F-skatt och har konsultansvarsförsäkring.Zala Management AB is approved for Swedish F-tax and holds professional indemnity insurance.